


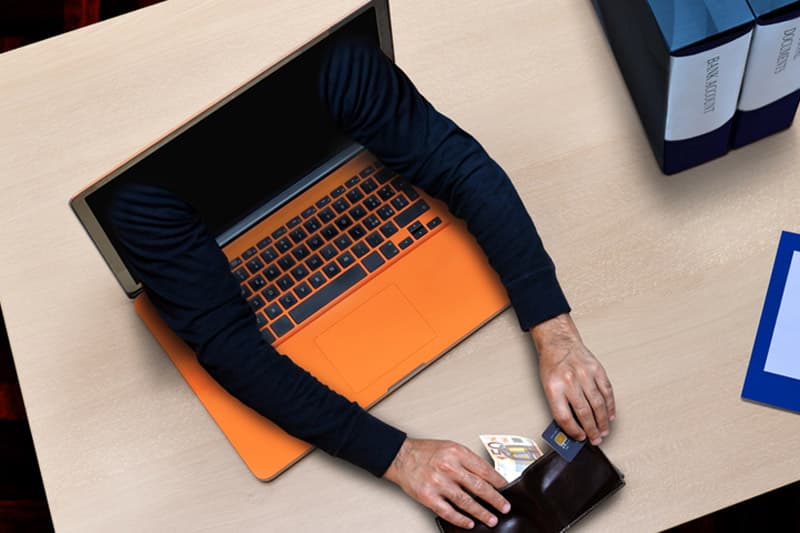
මෑතකදී ශ්රී ලංකා මහා භාණ්ඩාගාරයේ විදේශ ණය වාරිකයක් සඳහා වෙන් කර තිබූ ඇමෙරිකානු ඩොලර් මිලියන 2.5ක (දළ වශයෙන් රුපියල් මිලියන 750කට අධික) මුදලක් කිසියම් පාර්ශ්වයක් විසින් පැහැර ගැනීම මෙරට මූල්ය ඉතිහාසයේ දැවැන්තම අනතුරු ඇඟවීමයි. රාජ්යයක ඉහළම මූල්ය මධ්යස්ථානය පවා මෙවැනි ප්රහාරයකට ලක්වන්නේ නම්, සාමාන්ය ජනතාව වන අපගේ බැංකු ගිණුම්වල සුරක්ෂිතභාවය පිළිබඳව සාධාරණ බියක් ඇතිවීම වැළැක්විය නොහැක. ඒ නිසා අප ඒ සම්බන්ධයෙන් දැන සිටිය යුතු කරුණු කිහිපයක් තිබේ.
මහා භාණ්ඩාගාරයට එල්ල වූ මෙම ප්රහාරය තාක්ෂණික භාෂාවෙන් බිස්නස් ඊමේල් කොම්ප්රොමයිස් (Business Email Compromise – BEC) හෙවත් ව්යාපාරික ඊමේල් පද්ධතිය අඩාල කිරීමක් ලෙස හඳුනාගෙන ඇත. මෙහිදී සිදුවන්නේ හැකර්වරුන් විසින් ආයතනයක නිල ඊමේල් පද්ධතියට රහසිගතව ඇතුළු වී, එම ආයතනය ගනුදෙනු කරන බාහිර පාර්ශ්වයන් ලෙස පෙනී සිටිමින් ව්යාජ තොරතුරු ලබා දීමයි.

භාණ්ඩාගාර සිද්ධියේදී ද ඕස්ට්රේලියාවට ගෙවීමට තිබූ ණය වාරිකයකට අදාළ ඊමේල් පණිවිඩ සංස්කරණය කර, මුදල් බැර කළ යුතු බැංකු ගිණුම් අංක වෙනස් කිරීමට වංචාකරුවන් සමත් වී ඇත. මෙය හුදු තාක්ෂණික දෝෂයකට වඩා සෝෂල් ඉන්ජිනියරින් (Social Engineering) හෙවත් මිනිස් විශ්වාසය අවභාවිත කරමින් සිදු කළ උපක්රමශීලී සොරකමකි. 2026 වන විට කෘතිම බුද්ධිය (AI) භාවිත කරමින් නිර්මාණය කරන මෙවැනි ඊමේල් පණිවිඩවල භාෂාව සහ ස්වරූපය කෙතරම් නිවැරදිද යත්, පළපුරුදු නිලධාරීන් පවා ඒවා හඳුනා ගැනීමට අපොහොසත් වීම බරපතල තත්ත්වයකි. නමුත් ඉහත සඳහන් බරපතල මූල්ය වංචාව මුදල් අමාත්යාංශ සහ මහා භාණ්ඩාගාර ලේකම්වරයාගේ සෘජු වගකීමට යටත් වුව ද ඒ සම්බන්ධයෙන් නිසි පියවරක් ගැනීමට රජයේ අවධානය යොමු වී නැත. මෙය ජාත්යන්තර වශයෙන් අපේ රට පිළිගැනීමක් නොමැති (Unrecognition) තත්ත්වයට ඇද දැමීමට හේතු වන්නකි. භාණ්ඩාගාරය ඉලක්ක කරන්නේ BEC වැනි සංකීර්ණ ක්රමවේද නම්, සාමාන්ය ගනුදෙනුකරුවන් ඉලක්ක කර ගනිමින් වංචාකරුවන් විවිධ වූ ‘සයිබර් උගුල්’ අටවා ඇත.

අපගේ බැංකු ගිණුම්වල ඇති මුදල් සොරා ගැනීමට ඔවුන් බහුලව භාවිත කරන ක්රම කිහිපයකි. ෆිෂිං (Phishing) හෙවත් බැංකුවේ නිල පෙනුම ඇති ව්යාජ ඊමේල් හෝ කෙටි පණිවිඩ (SMS) එවමින් අපගේ ගිණුම් අංක සහ රහස් පද ලබා ගැනීම, OTP වංචා හෙවත් බැංකු නිලධාරීන් ලෙස පෙනී සිටිමින් දුරකථන ඇමතුම් ලබා දී, ගනුදෙනු තහවුරු කිරීමට ලැබෙන ‘One Time Password’ අංකය විමසා සිටීම සහ ආයෝජන සහ ත්යාග වංචා හෙවත් පිරමිඩ ජාවාරම් හෝ නොලැබුණු ලොතරැයි ජයග්රහණ පෙන්වා මූලික ගාස්තු ලෙස මුදල් තැන්පත් කරවා ගැනීම ඒ අතුරින් ප්රධාන වේ.
භාණ්ඩාගාර සිද්ධියේදී මතුව ඇති තවත් ප්රධාන කරුණක් වන්නේ නිලධාරීන්ගේ වගකීම් විරහිත බවය. තාක්ෂණික පද්ධතියක් කෙතරම් ශක්තිමත් වුවද, එය හසුරුවන මිනිසා දැනුවත් නොමැති නම් හෝ නොසලකා හැරීමෙන් කටයුතු කරන්නේ නම් සයිබර් ආරක්ෂාව බිඳ වැටේ. භාණ්ඩාගාරයේ නිලධාරීන් කිහිප දෙනෙකුගේ සේවය අත්හිටුවීමට සිදුවූයේ ගෙවීම් අනුමත කිරීමේදී නිසි ‘තහවුරු කිරීමේ ක්රියාපටිපාටිය’ අනුගමනය නොකිරීම හේතුවෙනි. එහෙත් මෙහිදී මෙම සිදුවීමට සෘජුවම වගකිව යුතු මුදල් අමාත්යාංශ ලේකම්වරයා සහ මුදල් අමාත්යවරයා (වත්මන් ජනාධිපති අනුර කුමාර දිසානායක) පැත්තකට වී මෙලෙස කටයුතු කිරීම අප ජනවහරට අනුව කිවහොත් නිදන්ගත රෝගයකට අත්බෙහෙත් නියම කිරීමකි.
අපගේ පෞද්ගලික බැංකු ගිණුම් සම්බන්ධයෙන් ද මෙය එසේමය. බැංකුව අපට ආරක්ෂාව සැපයුවද, අප නොදැනුවත්කම නිසා අපේ රහස්ය තොරතුරු බාහිර පාර්ශ්වයකට ලබා දුන්නොත්, එහි වගකීම බැංකුවට පැවරිය නොහැක. මහා භාණ්ඩාගාරයට වූ වින්නැහිය අපට නොවීමට නම්, තාක්ෂණික සාක්ෂරතාවය සහ විමසිලිමත් බව ඉතා වැදගත් වේ. අප එසේ පවසනුයේ පසුගිය කාලයේ අප රටේ ප්රධාන පෙළේ වාණිජ බැංකුවක් ද මෙම උවදුරට ගොදුරු වී ඇති බැවිනි. ඒ නිසා ඉහත සඳහන් මහා භාණ්ඩාගාර මංකොල්ලය සම්බන්ධයෙන් රජය විධිමත් පියවරක් ගන්නා තුරු රාජ්ය ආයතන මෙන්ම පුද්ගලික ගනුදෙනුකරුවන් ද මෙම අවදානමෙන් මිදීමට අනුගමනය කළ යුතු ක්රියාමාර්ග කිහිපයක් තිබේ.

බාහිර මාර්ග මඟින් තහවුරු කිරීම (Out-of-band Verification): ඒ අතුරින් මුල් තැනක් ගනී. යම් පාර්ශ්වයක් ඊමේල් පණිවිඩයක් මගින් ගිණුම් අංකයක් වෙනස් කළ බව දන්වන්නේ නම්, වහාම එම පුද්ගලයාට දුරකථන ඇමතුමක් ලබා දී එය තහවුරු කර ගත යුතුය.
OTP රහස්යභාවය: මෙය ද මෙහිදී අතිශයින් වැදගත් ය. ඔබගේ OTP අංකය කිසිදු හේතුවක් මත, බැංකු නිලධාරියෙකුට වුවද ලබා නොදිය යුතුය.
සැක කටයුතු සබැඳි (Links): නාඳුනන පණිවිඩ හරහා ලැබෙන ලින්ක්ස් මත ක්ලික් කිරීමෙන් ඔබගේ දුරකථනය හෝ පරිගණකය හැකර්වරුන්ගේ පාලනයට නතු විය හැකි බව ද ඔබ තරයේ සිහි තබා ගත යුතුය.
AI පිළිබඳ අවබෝධය ද මෙහිදී ඉතා වැදගත් වනු ඇත. වර්තමානයේ කටහඬ පවා ව්යාජ ලෙස නිර්මාණය කළ හැකි (Deepfake) බැවින්, හදිසි මුදල් අවශ්යතාවයක් පවසමින් හිතවතෙකු කතා කළද එය නැවත තහවුරු කර ගැනීම නුවණට හුරුය.
වරාය පරිශ්රයේ ඇතිවූ අධික බහාලුම් තදබදය අවම කිරීම සඳහා ජ්යෙෂ්ඨ නිලධාරීන්ගෙන් සැදුම්ලත් කමිටුවක් හරහා නීත්යානුකූලව මෙම බහාලුම් නිදහස් කළ බව රේගු මාධ්ය ප්රකාශකවරයා සඳහන් කළ ද රජයේ ඉහළම තැනකින් සිදු වූ ඉල්ලීමක් මත නිදහස් කළ මෙම බහාලුම් තුළ ප්රමිතියෙන් තොර ඖෂධ, විලවුන් වර්ග, හෝ මත්ද්රව්ය වැනි නීතිවිරෝධී දෑ තිබිය හැකි බවට විපක්ෂ මන්ත්රීවරුන් සහ සිවිල් ක්රියාකාරීන් සැක පළ කරති. මේ පිළිබඳව විමර්ශනය කිරීමට පත්කළ පාර්ලිමේන්තු විශේෂ කාරක සභාවේ (PSC) කාලය තවත් මාස තුනකින් දීර්ඝ කර ඇති අතර, ජනාධිපති අනුර කුමාර දිසානායක ඇතුළු පිරිසක් සාක්ෂි සඳහා කැඳවීමට විපක්ෂ මන්ත්රීවරුන් ඉල්ලීම් කර ඇත. නමුත් මේ වන විට එය “නොකෙරෙන වෙදකමක” මට්ටමක් තෙක් ඇදී යමින් තිබේ.

එහෙත් මෙය ශ්රී ලංකාවේ සයිබර් ආරක්ෂණ ක්ෂේත්රයේ හැරවුම් ලක්ෂයකි. එයින් පෙනී යන්නේ රාජ්ය මට්ටමේ සිට පුද්ගලික මට්ටම දක්වා අප සැවොම දැඩි අවදානමක සිටින බවයි. භාණ්ඩාගාරයේ මුදල්වලට අත් වූ වින්නැහිය අපේ බැංකු ගිණුම්වලට අත් නොවීමට නම්, හුදු තාක්ෂණය මතම යැපෙන්නේ නැතිව, සෑම මූල්ය ගනුදෙනුවකදීම දැඩි විමසිල්ලෙන් සහ වගකීමෙන් කටයුතු කිරීම අත්යවශ්ය වේ. පද්ධතියේ දෝෂවලට වඩා මිනිසාගේ නොදැනුවත්කම සහ නොසලකා හැරීම සයිබර් අපරාධකරුවන්ට රන් ආකරයක් වන බව අප අමතක නොකළ යුතුය.
ඒ කෙසේ හෝ යම් හෙයකින් ඔබ මෙවන් වංචාවකට හසු වුවහොත්, ප්රමාදයකින් තොරව ශ්රී ලංකා පරිගණක හදිසි ප්රතිචාර සංසදය (Sri Lanka CERT) හෝ අපරාධ පරීක්ෂණ දෙපාර්තමේන්තුවේ (CID) සයිබර් අපරාධ ඒකකය දැනුවත් කිරීමට පියවර ගත යුතුය. දැනුවත්භාවය යනු සයිබර් ලෝකයේ අප සතු ශක්තිමත්ම ආරක්ෂක පළිහයි.

