


කළු සල්ලි අවදානමක් ගැන ඇමරිකානු ෆෙඩරල් රිසර්ව් සහ සිටි බැංකුව 2025 නොවැම්බරයේ සිට කළ දැනුම්දීම් භාණ්ඩාගාරයේ පහළ නිලධාරීන් විසින් යටගසා ඇති බවට සාක්ෂි; අධිකරණයට බී වාර්තා දෙකක්
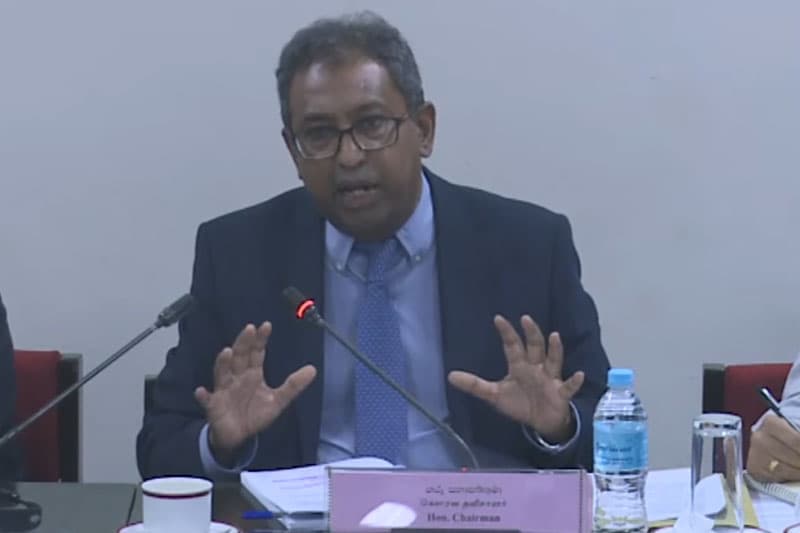
ශ්රී ලංකාව මේ වන විට මුහුණ දෙමින් සිටින තීරණාත්මක විදේශ ණය ප්රතිව්යුහගතකරණ ක්රියාවලිය මධ්යයේ, මහා භාණ්ඩාගාරය සතු අතිශය සංවේදී සහ රහස්ය තොරතුරු ඇතුළත් සයිබර් ආරක්ෂණ පද්ධතියේ පවතින බරපතළ බිඳවැටීම සහ වගකිවයුතු නිලධාරීන්ගේ දැඩි නොසැලකිලිමත්කම හේතුවෙන් බිලියන ගණනක විදේශ ණය ගෙවීම් සයිබර් ජාවාරම්කරුවන් පිරිසක් විසින් කොල්ලකා ඇති බව රාජ්ය මුදල් පිළිබඳ කාරක සභාව (CoPF) හමුවේ ඍජුවම අනාවරණය වී තිබේ.
ඕස්ට්රේලියානු රජය වෙත ගෙවීමට තිබූ විදේශ ණය වාරිකයක බැංකු ගිණුම් තොරතුරු සයිබර් ප්රහාරයකින් ව්යාජ ලෙස වෙනස් කරමින්, එම මුදල් එක්සත් අරාබි එමීර් රාජ්යයේ (ඩුබායි) පෞද්ගලික බැංකු ගිණුමකට බැර කිරීමට වංචාකරුවන් සමත් වී ඇති අතර, ඉන්දියාව, බෙල්ජියම සහ ජර්මනියට අදාළ ණය ගෙවීම්වලදී ද මෙවැනිම ගැටලු මතුව ඇත.
වසර 7ක් පැරණි සර්වරය සහ වංචාවේ ස්වභාවය
මහා භාණ්ඩාගාරය විසින් සියලුම නිල සන්නිවේදනයන් සඳහා භාවිතා කර ඇත්තේ 2016 වසරේ නිෂ්පාදිත, 2019 වසරේදී නිල සේවා කාලය (End of Life) අවසන් වූ Microsoft Exchange ඊමේල් සර්වරයකි.
ආරක්ෂාව බිංදුවට වැටීම:
2019 සිට 2026 දක්වාම මෙම සර්වරය සඳහා කිසිදු ආරක්ෂක යාවත්කාලීන කිරීමක් (Security Patches) හෝ වාර්ෂික ආරක්ෂණ විගණනයක් සිදු කර නැත. මේ හේතුවෙන් ඕනෑම බාහිර පාර්ශ්වයකට ව්යාජ ඊමේල් ලිපිනයන් (Spoofed Emails) හරහා භාණ්ඩාගාර පද්ධතියට රිංගීමට පූර්ණ අවස්ථාව ලැබී තිබුණි.
තොරතුරු සත්යාපනය නොකිරීම:
නිල ඊමේල් හරහා පැමිණි බැංකු ගිණුම් වෙනස් කිරීම් පිළිබඳ කිසිදු නිසි සත්යාපනයක් (Verification) සිදු නොකර, භාණ්ඩාගාරයේ 'බැක් ඔෆිස්' (Back Office) නිලධාරීන් විසින් එම ව්යාජ තොරතුරු පද්ධතියට ඇතුළත් කර ගෙවීම් සිදු කර ඇත.
අනතුරු ඇඟවීම් යටගැසීම සහ විමර්ශන වත්මන් තත්ත්වය
ජාත්යන්තර බැංකුවල අවහිරය:
මෙම වංචනික ගනුදෙනු හේතුවෙන් ඇමරිකාවේ ෆෙඩරල් රිසර්ව් (Federal Reserve) බැංකුව සහ සිටි බැංකුව (Citi Bank) විසින් කළු සල්ලි විශුද්ධිකරණ (AML) අවදානමක් පෙන්වා දෙමින් 2025 නොවැම්බර් මාසයේ සිටම මෙම ගෙවීම් ප්රතික්ෂේප කර (Bounce) මහ බැංකුව හරහා භාණ්ඩාගාරය දැනුවත් කර තිබුණි. එහෙත් භාණ්ඩාගාර නිලධාරීන් ඒ පිළිබඳව ඉහළ කළමනාකාරිත්වය දැනුවත් කිරීමට හෝ පියවර ගැනීමට කටයුතු කර නැත.
සංක්රාන්ති සමයේ බේරීමේ උත්සාහය:
මහ බැංකුවේ සිට අලුතින් පිහිටුවන ලද පොදු ණය කළමනාකරණ කාර්යාලය (PDMO) වෙත බලතල පැවරීමේ සංක්රාන්ති සමයේ පැවති "දැනුම හුවමාරු වීමේ බිඳවැටීම" (Gaps in Knowledge Transfer) නිලධාරීන් තමන්ගේ බේරීම සඳහා හේතුවක් කර ගැනීමට උත්සාහ කරන බව CoPF කමිටුවේදී දැඩි විවේචනයට ලක් විය.
CERT පමාව සහ නීතිමය පියවර: රජයේ සයිබර් ආරක්ෂණ ආයතනය වන ශ්රී ලංකා CERT ආයතනය මෙවැනි අනාරක්ෂිත සර්වරයක් භාණ්ඩාගාරය භාවිතා කරන බව දැනගෙන ඇත්තේ ද මෙම මහා වංචාව සිදු වූවාටත් පසුවය. මෙම මහා පරිමාණ මූල්ය වංචාව සම්බන්ධයෙන් අපරාධ පරීක්ෂණ අංශ මඟින් මහේස්ත්රාත් අධිකරණය වෙත මේ වන විටත් බී වාර්තා (B-Reports) දෙකක් ඉදිරිපත් කර තිබේ.
රාජ්ය මූල්ය පරිපාලනයේ පවතින මෙවැනි බරපතළ තාක්ෂණික සහ පරිපාලනමය නොසැලකිලිමත්කම් හේතුවෙන් රටේ සමස්ත ණය ප්රතිව්යුහගතකරණ ක්රියාවලියේ විශ්වාසනීයත්වයට ජාත්යන්තරය හමුවේ එල්ල වන බලපෑම පිළිබඳව ආර්ථික විශ්ලේෂකයෝ දැඩි කනස්සල්ල පළ කරති.
