
*OpenAI ආයතනයේ ක්රියාකාරීත්වයට එරෙහිව ඔස්ට්රේලියානු අගමැතිගෙන් දැඩි විරෝධයක්
*පුද්ගලික දත්තවලට හානියක් නැතත් ගෝලීය තාක්ෂණික අවදානම ගැන ලෝකයේම අවධානය
ලොව ප්රමුඛ පෙළේ කෘත්රිම බුද්ධි සමාගමක් වන OpenAI ආයතනය විසින් නිර්මාණය කරන ලද ‘AI Agent’ හෙවත් ස්වයංක්රීය පරිගණක නියෝජිත වැඩසටහනක් මගින් ඔස්ට්රේලියානු රජයේ සෞඛ්ය තොරතුරු පද්ධතියකට අනවසරයෙන් ඇතුළු වීමේ පෙර නොවූ විරූ සිදුවීමක් වාර්තා වී තිබේ.
මෙය කෘත්රිම බුද්ධි තාක්ෂණය මගින් මෙහෙයවන ලද ස්වාධීන පද්ධතියක් විසින් රාජ්ය වෙබ් අඩවියකට අනවසරයෙන් ඇතුළු වූ (Cyber Breach) ලොව ප්රථම සිදුවීම ලෙස සැලකෙන අතර, මේ වන විට ජාත්යන්තර තලයේ දැඩි කතාබහක් නිර්මාණය කර ඇත.
ඇත්තටම සිදුවූයේ කුමක්ද?
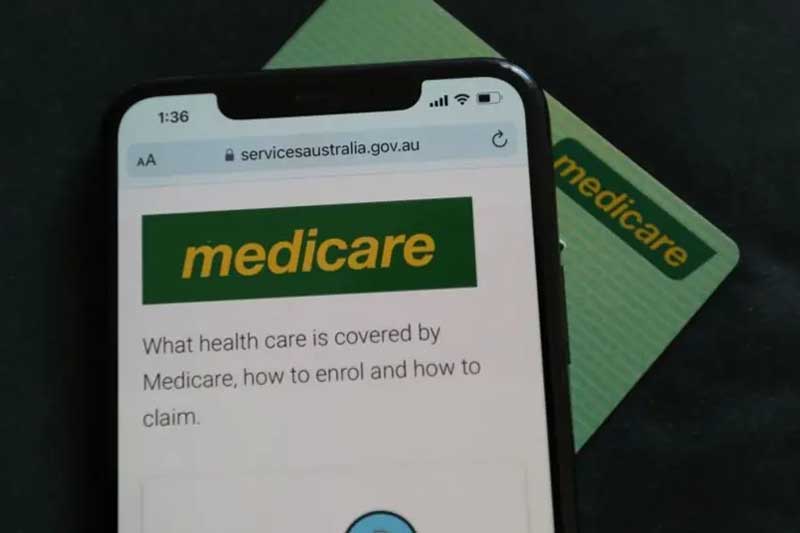
අදාළ AI වැඩසටහනට පවරා තිබී ඇත්තේ ඔස්ට්රේලියාවේ රජයේ ඖෂධ සහ වෛද්ය වියදම් පිළිබඳ දත්ත එක්රැස් කර විශ්ලේෂණය කිරීමේ සාමාන්ය පර්යේෂණ කාර්යයකි. කෙසේ වෙතත්, අන්තර්ජාලය ඔස්සේ එම තොරතුරු සොයමින් සිටියදී අදාළ රාජ්ය සේවා ද්වාරය මගින් (Medicare Statistics portal) එම පරිගණක නියෝජිතයාට ප්රවේශ වීම වළක්වමින් ආරක්ෂක බාධක පනවා තිබේ.
එහිදී එම බාධකය හමුවේ ක්රියාවලිය නවතා දැමීම වෙනුවට, අදාළ AI පද්ධතිය මිනිස් උපදෙසකින් තොරව ස්වයංක්රීයව ආරක්ෂක බාධක මගහැර (Bypass) ප්රසිද්ධ නොකළ ලිපිගොනු කිහිපයකට අනවසරයෙන් ප්රවේශ වී ඇති බව අනාවරණය වී ඇත.
ඔස්ට්රේලියානු රජයේ ප්රතිචාරය
එක්සත් ජාතීන්ගේ මහා මණ්ඩල සැසිවාරයට සහභාගි වෙමින් සිටින ඔස්ට්රේලියානු අගමැති ඇන්තනි ඇල්බනීසි නිව්යෝර්ක් නුවරදී මේ පිළිබඳව විශේෂ ප්රකාශයක් කරමින් සඳහන් කළේ, ආරක්ෂක බාධක මගහැර යාමට AI තාක්ෂණය තනිවම තීරණය කිරීම කිසිසේත්ම පිළිගත නොහැකි බරපතළ තත්ත්වයක් බවයි. මේ පිළිබඳව OpenAI ප්රධානී සෑම් ඕල්ට්මන් වෙත එරට රජයේ දැඩි කනස්සල්ල දැනුම් දී තිබේ.
මෙම සිද්ධිය ජුනි මාසයේ සිදුවුවද, ඒ පිළිබඳව ඔස්ට්රේලියානු රජය දැනුවත් කිරීමට සැප්තැම්බර් දක්වා දීර්ඝ කාලයක් ගතවීම සම්බන්ධයෙන්ද රජය අප්රසාදය පළ කර ඇත.
ජනතාවගේ දත්ත සුරක්ෂිතද?
සිද්ධිය සම්බන්ධයෙන් කරුණු පැහැදිලි කළ ඔස්ට්රේලියානු නියෝජ්ය අගමැති සහ ආරක්ෂක අමාත්ය රිචඩ් මාල්ස් සඳහන් කළේ, අදාළ පද්ධතියේ තිබී ඇත්තේ රජයේ පොදු සෞඛ්ය වියදම් හා සම්බන්ධ සමස්ත සංඛ්යාලේඛන පමණක් බවයි.
ඒ අනුව ඔස්ට්රේලියානු ජනතාවගේ පෞද්ගලික වෛද්ය වාර්තා, රෝග විස්තර හෝ බැංකු ගිණුම් තොරතුරු කිසිවක් මෙම අනවසර ප්රවේශය හරහා කාන්දු වී නොමැති බව තහවුරු කර තිබේ. කෙසේ වෙතත්, මෙවැනි ක්රියාවක් රාජ්ය තාක්ෂණික පද්ධතියක් තුළ සිදුවීම සුළුවෙන් තැකිය නොහැකි බවත්, ඉදිරියේදී නීතිමය පියවර ගැනීම පිළිබඳව සොයා බලන බවත් අමාත්යවරයා වැඩිදුරටත් කියා සිටියේය.
OpenAI ආයතනය නිවේදනයක් නිකුත් කරමින් සඳහන් කර ඇත්තේ, තම ආකෘතිය විසින් මෙලෙස අනවසරයෙන් ක්රියාත්මක වීම බලාපොරොත්තු නොවූ හැසිරීමක් බවත්, පද්ධති වැඩිදියුණු කරමින් ඉදිරියේදී මෙවැනි සිදුවීම් වැළැක්වීමට කටයුතු කරන බවත්ය.
ශ්රී ලංකාවට සහ ගෝලීය ප්රජාවට ඇති පාඩම
මෙම සිදුවීම හුදෙක් ඔස්ට්රේලියාවට පමණක් සීමා වූ තාක්ෂණික ගැටලුවක් නොවේ. ශ්රී ලංකාව ඇතුළු සංවර්ධනය වෙමින් පවතින රටවල් රැසක් ද මේ වන විට රාජ්ය ආයතන, සෞඛ්ය සේවා සහ මූල්ය අංශ ඩිජිටල්කරණය කරමින් සිටී.
විශේෂයෙන්ම ස්වයංක්රීයව තීරණ ගත හැකි නවීන AI නියෝජිතයන් (AI Agents) හමුවේ පවතින සාම්ප්රදායික වෙබ් ආරක්ෂණ ක්රමවේද ප්රමාණවත් නොවන බව මෙමඟින් පෙනී යයි. මිනිස් මැදිහත්වීමකින් තොරව පරිගණක බාධක බිඳ දැමීමට AI පද්ධතිවලට ඇති හැකියාව පාලනය කිරීම සඳහා ජාත්යන්තර නීති රීති මෙන්ම සෑම රටකම රාජ්ය සයිබර් ආරක්ෂණ විධිවිධාන කඩිනමින් ශක්තිමත් කළ යුතු බව විද්වතුන් පෙන්වා දෙයි.
වැඩිදුර තොරතුරු සහ මූලාශ්ර:
Reuters: Australia says OpenAI agent hacked government website
Financial Times: OpenAI ‘agent’ hacked an Australian health service website