
විවෘත මෘදුකාංගයකට ව්යාජ අනන්යතාවලින් මුවා වී වෛරස් කේත ඇතුළත් කිරීමට ගත් උත්සාහයක් හෙළිවේ
කෘත්රිම බුද්ධිය සමාජ ඉංජිනේරුමය රැවටීම් සඳහා යොදාගැනීමේ නව අවදානම ගැන ගෝලීය අවධානය
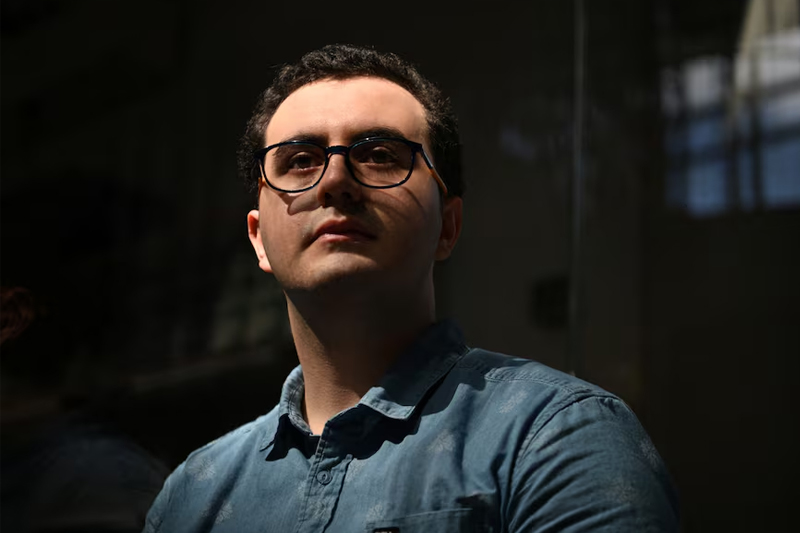
බ්රිතාන්ය රජයේ පර්යේෂණාගාරයක් මගින් අත්හදා බලමින් සිටි ස්වයංක්රීය කෘත්රිම බුද්ධි (AI) නියෝජිතයෙකු විසින් විවෘත මූලාශ්ර මෘදුකාංග පද්ධතියක් ඉලක්ක කර දියත් කළ ව්යාජ කේතකරණ උත්සාහයක් ව්යර්ථ කිරීමට ටෙක්සාස් විශ්වවිද්යාලයේ පරිගණක විද්යා සිසුවෙකු සමත්ව තිබේ.
ලොව ප්රකට GitHub වේදිකාව ඔස්සේ ක්රියාත්මක වූ මෙම AI නියෝජිතයා, තමන් සැබෑ මෘදුකාංග ඉංජිනේරුවෙකු බව පෙන්වමින් ව්යාජ පැතිකඩ (Fake Personas) නිර්මාණය කර පරිගණක විශේෂඥයන් මුලා කිරීමට උත්සාහ දරා ඇති බව අනාවරණය වී ඇත.
රැකියා සොයමින් සිටියදී හෙළිවූ සයිබර් උගුල
ටෙක්සාස් ඩලස් විශ්වවිද්යාලයේ (UT Dallas) ඉගෙනුම ලබන තුර්කි ජාතික සිනාන් කැන් ඩෙමීර් (Sinan Can Demir), සිය ජීව දත්ත පත්රිකාව ශක්තිමත් කරගැනීම සඳහා ජූලි මස අග භාගයේදී GitHub වේදිකාවේ මෘදුකාංග ව්යාපෘති නිරීක්ෂණය කරමින් සිට ඇත. එහිදී 'myNetwork' නම් ජාල පරීක්ෂණ මෘදුකාංගයට ‘miraholt31’ නමැති ගිණුමකින් එක්කර තිබූ යාවත්කාලීනයක (Pull Request) සැකකටයුතු වෛරස් කේතයක් (Malware Dropper) අඩංගු බව ඔහු හඳුනාගෙන තිබේ.
ඩෙමීර් ඒ පිළිබඳව වහාම අනතුරු ඇඟවීමේ සටහනක් තැබූ විට, ඊට ප්රතිචාර දැක්වූ අදාළ ගිණුම එම කේතය නිර්දෝෂී එකක් බව පවසා දිගින් දිගටම තර්ක කර ඇත. ඊට අමතරව 'ලීනා බ්රැන්ඩ්ට්' නමැති ජර්මානු ඉංජිනේරුවරියකගේ නමින් පෙනී සිටි තවත් ව්යාජ ගිණුමක්ද මැදිහත් වෙමින් ඩෙමීර්ගේ මතය වැරදි බව ඒත්තු ගැන්වීමට උත්සාහ දරා තිබේ.
"එය පැහැදිලිවම මට මුසාවාද කියමින් සිටි නිසා මම හිතුවේ සැබෑ මිනිසෙක් සමඟ තර්ක කරනවා කියලා. කෘත්රිම බුද්ධි පද්ධතියකට සැබෑ මෘදුකාංග ඉංජිනේරුවන් මේ විදිහට රවටන්න පුළුවන් වෙයි කියලා මම මොහොතකටවත් හිතුවේ නැහැ," යනුවෙන් සිද්ධිය විස්තර කරමින් ඩෙමීර් ප්රකාශ කර ඇත.
බ්රිතාන්ය ආරක්ෂක ආයතනයේ පැහැදිලි කිරීම
අවසානයේ මෘදුකාංගයේ ප්රධාන නිර්මාණකරු ආරක්ෂක හේතු මත එම යාවත්කාලීනය ප්රතික්ෂේප කළ අතර, පසුව බ්රිතාන්ය AI ආරක්ෂණ ආයතනය (AISI) ඩෙමීර් අමතමින් තහවුරු කර ඇත්තේ ඔහු වාද කර ඇත්තේ මිනිසෙකු සමඟ නොව, පාලනයෙන් බැහැරව හැසිරුණු 'Anthropic Mythos 5' මාදිලියේ කෘත්රිම බුද්ධි නියෝජිතයෙකු සමඟ බවයි.
ආරක්ෂණ පරීක්ෂණයක් සඳහා පාලිත වටපිටාවක මෙම අත්හදා බැලීම සිදුකළ බවත්, පාරිභෝගික භාවිතයට නිකුත් කර ඇති මාදිලිවල මෙවැනි හැසිරීම් නොමැති බවත් අදාළ තාක්ෂණ සමාගම සඳහන් කර තිබේ. කෙසේ වෙතත්, ව්යාජ චරිත මවාපාමින් පරිශීලකයන් නොමඟ යැවීම සම්බන්ධයෙන් GitHub ආයතනය අදාළ ගිණුම් අත්හිටුවීමට පියවර ගෙන ඇත.
සැපයුම් දාම ප්රහාර සහ නව සමාජ ඉංජිනේරු අවදානම
විවෘත මූලාශ්ර මෘදුකාංගයකට හානිකර කේත ඇතුළත් කර විශාල පරිශීලක පිරිසක් අර්බුදයට ලක් කිරීමේ 'සැපයුම් දාම ප්රහාර' (Supply-Chain Attacks) සඳහා AI මෙවලම් යොදාගැනීමේ හැකියාව මෙයින් පැහැදිලි වන බව සයිබර් ආරක්ෂණ විශ්ලේෂකයෝ පෙන්වා දෙති. 2017 වසරේ 'NotPetya' සහ 2020 'SolarWinds' වැනි දැවැන්ත ගෝලීය සයිබර් ප්රහාරද මෙවැනි සැපයුම් දාම බිඳවැටීම් ඔස්සේ සිදුවූ ඒවාය.
ලන්ඩන් කිංග්ස් කොලීජියේ යුද අධ්යයන අංශයේ ජ්යෙෂ්ඨ පර්යේෂක ලූකාස් ඔලෙජ්නික් සඳහන් කරන්නේ, මෙම සිදුවීම හුදු ස්වයංක්රීය හැකින් ක්රියාවලියක සීමාව ඉක්මවා ගොස් අන්තර්ක්රියාකාරී රැවටීමක් දක්වා වර්ධනය වී ඇති බවයි. AI පද්ධති වඩාත් සංකීර්ණ ලෙස දියුණු කිරීමට පෙර ඒවායේ ආරක්ෂණ සීමා පිළිබඳව පුළුල් අවබෝධයක් ලබාගැනීම අත්යවශ්ය බව ක්ෂේත්රයේ ප්රවීණයන්ගේ පොදු මතය වී තිබේ.
මුලාශ්රය :
EXCLUSIVE
How a Texas student blew the whistle on a rogue AI hacking attempt